OrcaRouter, 양자내성 암호화 도입 추진… '권한 아닌 암호'로 프라이버시 보호 강화
노형석 기자
작성일 2026-09-19 08:22
본문
CONTINUUM AI PTE. LTD.가 개발한 OrcaRouter는 모든 요청과 응답이 지나가는 LLM 게이트웨이의 특성상 민감한 정보가 노출될 위험이 크다는 점에 주목했다. 최근 중국의 한 LLM 라우터에서 6TB 규모의 데이터셋을 판매하며 SSH 키, VPN 설정, 클라우드 자격증명 등이 포함된 것으로 알려지면서 사용자들의 불안감이 증폭된 바 있다.
이에 OrcaRouter는 기존의 권한 체계를 강화하는 방식 대신, 데이터 경계 자체를 암호로 설정하는 ‘권한이 아니라 암호로 지키는 프라이버시(Privacy by cryptography, not permissions)’를 구현하겠다고 설명했다. 이 방식은 플랫폼 관리자, 데이터베이스 운영자 등 누구도 저장된 데이터를 복호화할 수 없도록 하여 신뢰 여부와 무관하게 정보 접근을 원천 차단한다는 장점이 있다.
다만, 암호화 계층 도입으로 인해 장애 대응 시 요청 본문 확인이 어려워지는 등의 대가가 따를 수 있다는 점도 명시했다. 따라서 OrcaRouter는 이 기능을 기본값으로 제공하지 않고, 사용자가 선택적으로 활성화할 수 있도록 설계할 예정이다. 민감한 워크로드를 운영하는 팀은 기능을 활성화하고, 문제 재현이 더 중요한 팀은 비활성화하는 방식이다.
OrcaRouter는 암호 구현의 신뢰성을 확보하기 위해 암호 라이브러리를 전면 오픈소스로 공개하고, 테스트 암호문을 게시한 뒤 이를 해독하는 외부 참가자에게 현상금을 지급하는 방안도 예고했다. 자체 평가 결과 대신 외부 검증을 통해 기술적 신뢰도를 높이겠다는 복안이다.
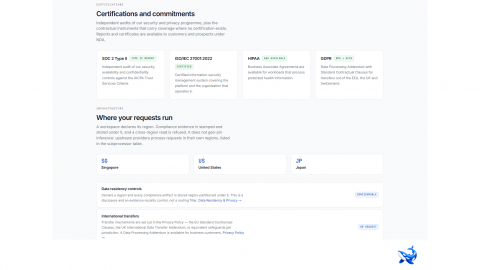
한편, OrcaRouter는 이미 프롬프트 캡처 기본 비활성화, 과금 시스템에서 메시지 본문 미저장, 무보관(Zero Data Retention) 모드 지원, Agent Firewall 운영, 자체 키(BYOK) 암호화 보관, Guardrails를 통한 API 키 및 자격증명 탐지 차단 등의 보안 및 프라이버시 보호 기능을 운영 중이다. 또한 SOC 2 Type II 및 ISO/IEC 27001:2022 인증을 보유한 Trust Center를 운영하며 NIST AI RMF, OWASP LLM Top 10, EU AI Act 등 다양한 규제 프레임워크 대응 역량을 갖추고 있다고 밝혔다.
기사 공유하기